Vigie
Un agent qui lit les documents d'une équipe — compte rendu, cahier des charges, appel d'offres —, répond en citant ses sources, puis agit dans l'espace de travail : projet créé, tâche ajoutée, réunion posée. En ligne depuis le 31 août 2026, sur invitation nominative : une dizaine d'utilisateurs à ce jour.
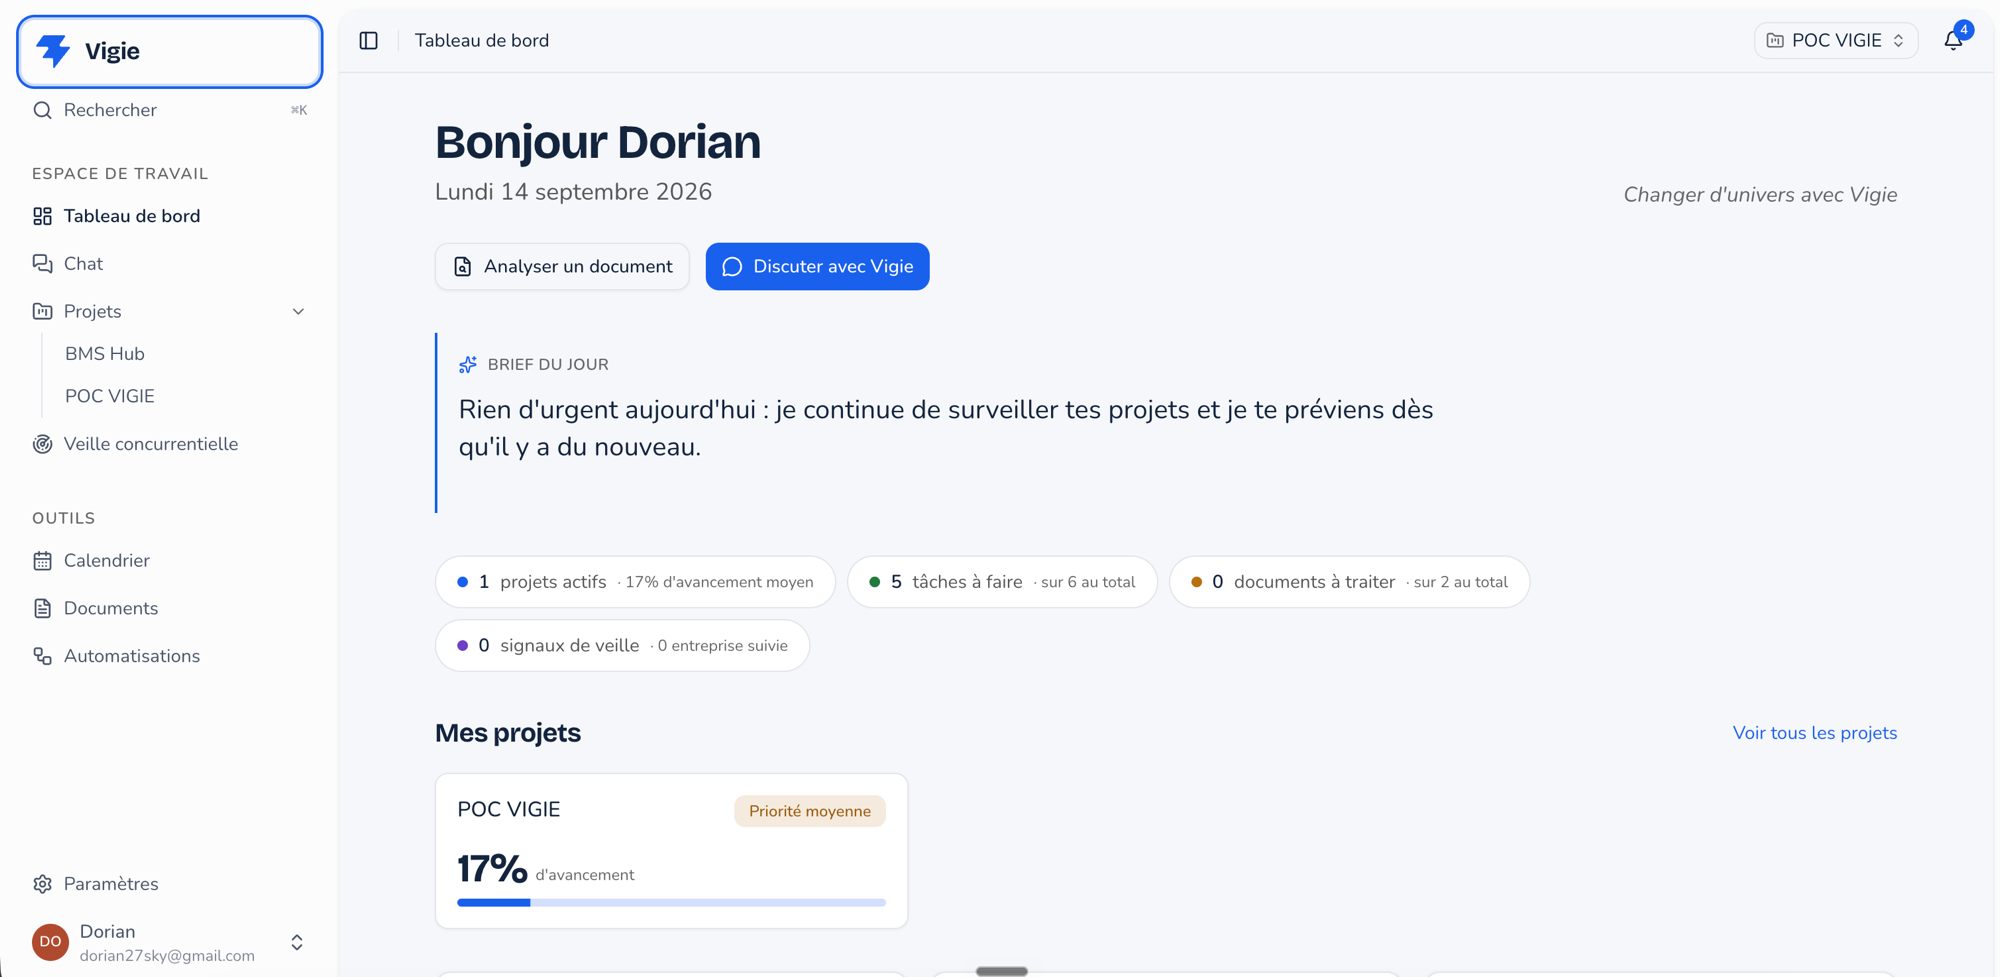
- Impact
- 0 action engagée sans validation humaine, par construction
- Rôle
- AI Product Engineer
- Stack
- Agent LLM, React, Node, PostgreSQL, OpenRouter, Sécurité
- Mots-clés
- Agent, Documents, Private AI Factory
Le problème
Un assistant qui se contente de répondre laisse tout le travail de report à l’utilisateur : relire le compte rendu, en tirer les décisions, créer les tâches, poser la réunion. Un assistant qui agit tout seul, lui, devient impossible à confier à une équipe — personne ne signe pour un outil qui écrit dans les projets sans qu’on sache quoi ni quand. Vigie est construit pour tenir les deux bouts : il agit, mais aucune action ne part sans accord explicite.
L’approche
Une boucle d’agent de 138 lignes qui enchaîne raisonnement, outils et réponse, six tours au plus. Neuf outils déclarés dans un registre où chacun porte s’il lit ou s’il modifie — c’est cette déclaration, et non une règle écrite ailleurs, qui déclenche la demande de validation. Le modèle n’a aucun accès à l’application : il réclame un outil en nommant ses arguments, le navigateur exécute. Une action refusée lui est renvoyée telle quelle et il en tient compte au tour suivant.
Toutes les données passent par un point d’accès unique, ce qui rend la base remplaçable, et une seule passerelle connaît le fournisseur de modèle : en changer ne touche qu’un fichier.
La sécurité, éprouvée avant d’être annoncée
Accès par invitation nominative, mots de passe hachés en scrypt avec un sel par compte, connexion limitée en débit. Un document déposé est une donnée à lire, jamais un ordre à suivre : les contenus non fiables sont encadrés et toute tentative d’injection est signalée plutôt qu’exécutée en silence. Base hébergée en Irlande, chiffrée au repos ; les fournisseurs qui conservent les requêtes sont refusés à chaque appel.
Chaque protection a été mise à l’épreuve — accès tenté sans compte, mots de passe forcés en série, documents piégés déposés pour voir.
Le coût, tenu par le serveur
Chaque appel est compté en jetons et en coût réels, avec un plafond de 10 $ par personne et par mois : alerte à 80 %, blocage à 100 %, remise à zéro le 1er. Avec le modèle retenu, ces 10 $ représentent environ cinquante mille questions — le plafond protège contre l’emballement, il ne rationne pas l’usage. Le contrôle est appliqué côté serveur, donc incontournable depuis le navigateur.
Où ça en est
Une dizaine de personnes y ont accès aujourd’hui, chacune invitée nommément.
- En place : l’agent et ses outils, la traçabilité, le socle et la base, les budgets et quotas.
- En cours : le contrôle d’accès fin et le choix du modèle par l’utilisateur.
- À faire : les connecteurs vers les outils existants — mail et agenda — qui passeront par MCP.
Deux briques restent maison, la boucle d’agent et l’orchestration, parce qu’aucun assemblage ne ferait mieux à cette échelle ; l’authentification, elle, a vocation à basculer sur Supabase Auth.